یکی از بزرگترین چالشهای مدیران IT و امنیت شبکه در سازمانهای امروزی، مدیریت داراییهایی است که روحشان هم از وجود آنها خبر ندارد! تصور کنید سازمان شما روی کاغذ از پروتکلهای امنیتی سختگیرانهای پیروی میکند، اما در عمل، کارمندان برای پیشبرد سریعتر کارهای خود، روزانه دهها ابزار نرمافزاری و سختافزاری تایید نشده را وارد مدار کاری میکنند. به این پدیده پنهان، دارایی های آیتی سایه یا Shadow IT Assets میگویند.
در این مقاله بررسی میکنیم که چرا کارمندان به سمت Shadow IT میروند، این پدیده چه ریسکهایی برای مدیریت داراییهای فناوری (ITAM) دارد و چطور میتوان بدون سرکوب کردن خلاقیت کارمندان، آن را مدیریت کرد.
تعریف دقیق Shadow IT
به زبان ساده، Shadow IT به هرگونه استفاده از سیستمها، نرمافزارها، سختافزارها، سرویسهای ابری (SaaS) یا برنامههای کاربردی در سازمان گفته میشود که بدون اطلاع، تایید و نظارت رسمی دپارتمان IT و امنیت تهیه و استفاده میشوند.
نکته مهم این است که در ۹۰ درصد مواقع، کارمندان با نیت خرابکارانه دست به این کار نمیزنند. انگیزه اصلی آنها معمولاً افزایش بهرهوری و دور زدن فرآیندهای طولانی و دستوپنجه نرم کردن با بوروکراسی تیم IT است. آنها فقط میخواهند کارشان را در سریعترین زمان ممکن تحویل دهند.
مثالهای رایج از آیتی سایه در سازمانها
سایههای IT در تمام بخشهای سازمان (از مارکتینگ و منابع انسانی گرفته تا تیمهای توسعه) وجود دارند. چند نمونه ملموس عبارتند از:
-
ابزارهای مدیریت پروژه و فرآیند: استفاده از اکانتهای شخصی Trello، Notion یا Asana برای هماهنگیهای تیمی بدون نظارت سازمانی.
-
نرم افزارهای چت: برای صحبت بین گروهی از کاربران
-
ابزارهای هوش مصنوعی (AI): کپی کردن کدهای برنامهنویسی یا دیتای حساس مالی در ChatGPT یا سایر ابزارهای هوش مصنوعی مولد جهت تحلیل یا اصلاح.
-
سختافزارها و گجتها: اتصال لپتاپهای شخصی (BYOD)، فلش مموریها یا گجتهای هوشمند به شبکه داخلی سازمان بدون ثبت در سیستم مدیریت دارایی (Asset Inventory).
چرا Shadow IT یک شمشیر دو لبه است؟
برخلاف نگاه سنتی که Shadow IT را کاملاً منفی میداند، رویکرد حاکمیت مدرن IT به آن به چشم یک پدیده دوجانبه نگاه میکند:
۱. نیمه روشن: مزایا و فرصتها
-
افزایش چابکی و نوآوری: کارمندان منتظر تاییدیههای چندهفتهای نمیمانند و با ابزارهای مدرن، سریعتر خروجی میدهند.
-
کاهش بار کاری تیم IT: کاربران خودشان نیازهای نرمافزاریشان را برطرف میکنند و تیکتهای کمتری برای نصب نرمافزار ثبت میشود.
-
شناسایی نیازهای واقعی: استفاده گسترده از یک ابزار سایه، به مدیر ارشد اطلاعات (CIO) نشان میدهد که سازمان در چه بخشی کمبود ابزار دارد.
۲. نیمه تاریک: ریسکها و چالشهای عمیق
-
نشت شدید دادهها (Data Leakage): خروج اطلاعات حساس، هویت مشتریان و کدهای منبع سازمان از مرزهای امنیتی تعریفشده.
-
عدم انطباق و جریمههای قانونی (Non-compliance): نقض الزامات استانداردهای حاکمیتی و امنیتی مانند ISO 27001 یا SOC 2.
-
کور شدن دید امنیتی (Lack of Visibility): تیمی که مسئول امنیت شبکه است، نمیتواند از داراییهایی که وجودشان را نمیداند، محافظت کند.
-
هزینههای پنهان و موازی: خرید اشتراکهای مجزا توسط دپارتمانهای مختلف برای یک نرمافزار واحد، بدون استفاده از تخفیفهای خرید سازمانی (Enterprise).
راهکار چیست؟ مدیریت سایهها به جای جنگیدن با آنها
ممنوع کردن مطلق ابزارها و بستن پورتها دیگر در دنیای مدرن کارساز نیست؛ این کار فقط کارمندان را به سمت راههای پنهانتر هدایت میکند. راهکار درست، انتقال این ابزارها از بخش تاریک (سایه) به بخش روشن (تحت نظارت) سازمان است:
۱. افزایش دیدپذیری (Visibility) با ابزارهای مدرن
شما نمیتوانید چیزی را که نمیبینید، مدیریت کنید. سازمانها باید با استفاده از راهکارهای CAASM (مدیریت سطح آسیبپذیری داراییهای سایبری)، پایش مداوم ترافیک شبکه، و استفاده از CASB (کارگزار امنیت دسترسی ابری)، ابزارهای SaaS ناشناخته متصل به شبکه را فوراً کشف و شناسایی کنند.
۲. چابکسازی فرآیند بررسی و تامین (Procurement)
اگر فرآیند درخواست، تست و تایید یک نرمافزار جدید در سازمان شما بیش از چند روز طول میکشد، شما خودتان مروّج Shadow IT هستید! فرآیندها را کوتاه کنید تا کارمندان نیازی به دور زدن قانون نداشته باشند.
۳. فرهنگسازی و آموزش ریسکهای امنیتی
بسیاری از کاربران واقعاً نمیدانند که آپلود یک فایل اکسل ساده در یک سایت تبدیل فرمت آنلاین، چه ریسک امنیتی بزرگی برای کل سازمان خلق میکند. آموزش مداوم رفتارهای امن به کارمندان، نیمی از این سایهها را محو میکند.
۴. ارائه جایگزینهای امن و رسمی
اگر متوجه شدید تیم مارکتینگ به شدت به ابزاری مثل Notion نیاز دارد، به جای مسدود کردن آن، نسخه سازمانی و تحت نظارت آن را تهیه کنید و با پروتکلهای احراز هویت سازمان (مثل SSO) در اختیارشان بگذارید.
نتیجهگیری
آیتی سایه (Shadow IT) در واقع صدای نیاز کارمندان شماست. وجود این پدیده نشاندهنده یک شکاف بزرگ بین «ابزارهای موجود در سازمان» و «ابزارهای مورد نیاز برای انجام کار» است. یک مدیر IT هوشمند، به جای رفتارهای حذفی و تقابلی، از ابزارهای مانیتورینگ دارایی و مانیتورینگ شبکه استفاده میکند تا این داراییهای پنهان را کشف کرده، ریسکهای آنها را پوشش دهد و از پتانسیل نوآوری آنها به نفع سازمان استفاده کند.
راهکار امن الوند | از مشاوره تا اجرا و نگهداری پروژه های مدیریت دارایی
شماره تماس : 02191303209
مدیریت داراییهای فناوری اطلاعات (IT Asset Management) یکی از پایهایترین و در عین حال نادیدهگرفتهشدهترین ستونهای امنیت و بهرهوری در سازمانهاست…
1 دقیقه
ادامه مطلب
مدیریت IT Inventory چیست و چرا ستون فقراتِ کسبوکار شماست؟ مدیریت موجودی IT به معنای مدیریت تمامی داراییهای است که تیم IT مسئولیت آنها را بر عهده دا…
1دقیقه
ادامه مطلب
IT Asset Management یا به اختصار ITAM چیست؟ در دنیای کسب و کار دیجیتال امروز، مدیریت دارایی های فناوری اطلاعات، دیگر یک وظیفه جانبی برای IT نیست. بلکه…
2 دقیقه
ادامه مطلب
خیلی از مجموعه ها فکر میکنند CMDB فقط یک فهرست دارایی مثل اکسل هست. اما CMDB در سادهترین تعریف، نه تنها شامل لیست تمام داراییهای IT شرکت (سختافزار…
1دقیقه
ادامه مطلب
بزرگترین چالش تیمهای امنیت سایبری با یک جمله ساده شروع می شود: «نمیشه از چیزی که از وجودش بی خبرید، محافظت کنید!» فناوری CAASM (مخفف Cyber Asset Att…
1دقیقه
ادامه مطلب
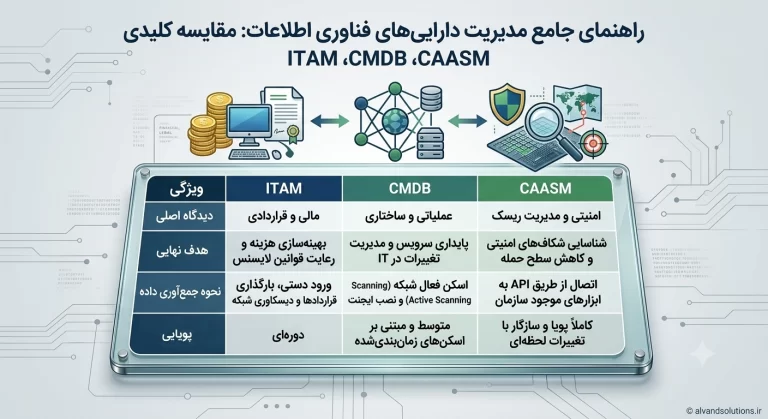
در دنیای مدرن فناوری اطلاعات و امنیت سایبری، سازمانها با حجم عظیمی از داراییهای دیجیتال مواجه هستند، از سرورهای فیزیکی و لپتاپها گرفته تا کانتینره…
3 دقیقه
ادامه مطلب
مدیریت داراییهای فناوری اطلاعات (ITAM) فقط یک پروژه موقت یا ثبت اطلاعات در یک فایل اکسل نیست. یک چرخه مداوم و استراتژیک است. وقتی از IT Asset Lifecyc…
2 دقیقه
ادامه مطلب